support@ が Google グループなら — 誰かがサインインするメールボックスではなく、
数人に転送するアドレス — この経路が当てはまり、Workspace の管理者に何も求めない
唯一の Gmail の選択肢です。
仕組み — 形が設定を説明してくれるから
認可すべきメールボックスがありません。グループは配送リストなので、接続は代わりに メンバーの受信トレイを監視して絞り込みます:
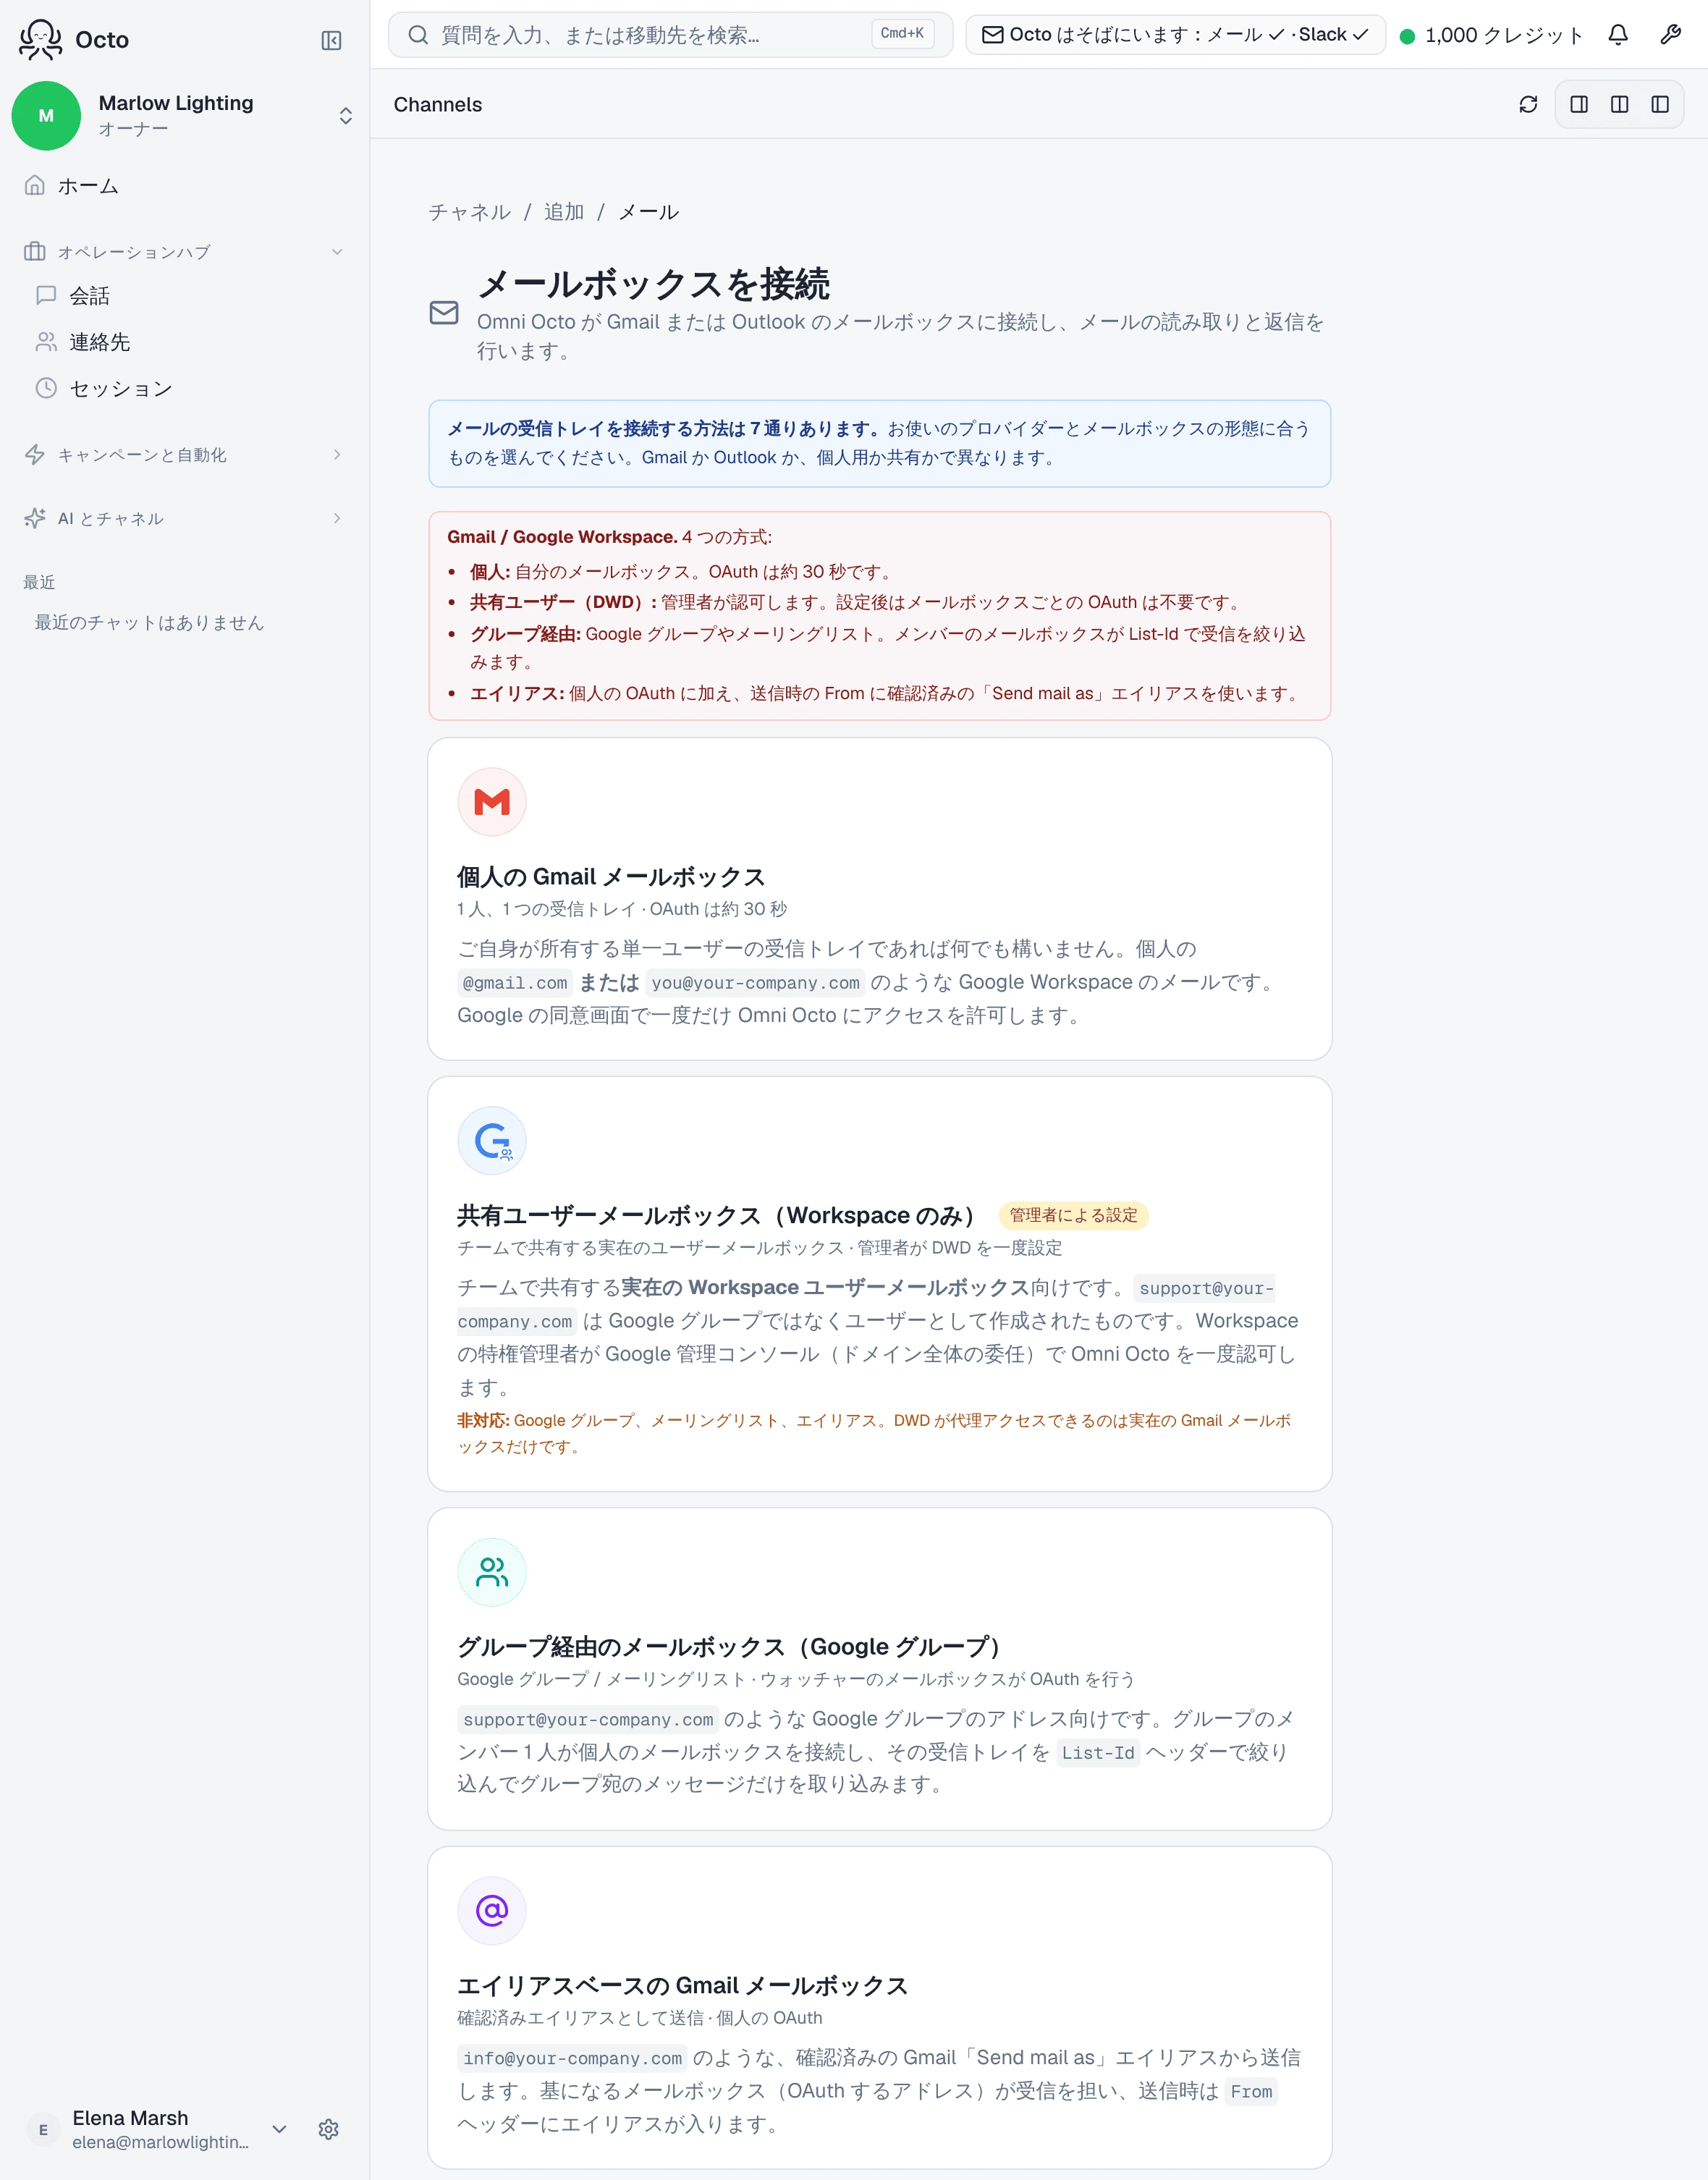
support@company.comのような Google グループのアドレス向けです。グループの メンバー 1 人が個人のメールボックスを接続し、その受信トレイをList-Idヘッダーで絞り込んでグループ宛のメッセージだけを取り込みます。
ステップ自身が一行で言います: “メンバーのメールボックス経由で Google グループを 監視します。受信は List-Id ヘッダーで絞り込みます。”
Google がグループに配信するメッセージには、そのグループを名指しする List-Id が
付きます。このヘッダーがグループのメールとメンバー自身のメールを分けるので、
個人のやり取りがダッシュボードに引き込まれることはありません。
唯一の要件
ウィザードはここを代行できず、ありのままに言います:
要件: 接続するメンバーのメールボックスは、すでに Google グループのメンバーで ある必要があります。そうでない場合は、続ける前に Google 管理コンソールで追加して ください(または Workspace 管理者に依頼してください)。ウィザードでは追加できません。
グループへのメンバー追加はごく普通の Google グループの操作であって、 ドメイン全体の委任の付与ではありません。グループを自分で管理しているなら、 誰にも頼りません。
どのメールボックスを接続するか
どのメンバーのメールボックスでも使えますが、より良い答えがあります:
このメールボックスにグループメールだけを扱わせたいときに最適です。 OAuth を行い、ウォッチャーとして登録し、個人メールはダッシュボードに表示しません。 個人の Gmail(@gmail.com)と Google Workspace のアドレスに対応しています。
グループの監視のためだけに作った専用メールボックスが、いちばんきれいな形です: 抑制すべき個人メールがなく、誰かの受信トレイが共有ワークフローに絡むことも ありません。実在の人物のメールボックスを使う場合、本人のメールは表示されるのではなく ダッシュボードから抑制されます — それでもそのメールボックスが接続の本体であることに 変わりはなく、その人が会社を辞めれば接続も一緒に去ります。
入力するもの
アドレスが 2 つ出て、混同がありがちな間違いです。フィールドのラベルは Google グループのアドレス(相手が宛先にするアドレス) で、ヒントは明確です:
Google グループのアドレス(メンバー個人のアドレスではありません)。
Name '<addr@host>'の形式で貼り付けると、アドレスだけを抽出します。
メンバーのアドレスは、あなたがサインインに使ったほうです。グループのアドレスは、 顧客が宛先にするほうです。
返信はグループとして出ていく
メンバーの個人アドレス名義で出ていく返信は目的を台無しにします。だからメンバーの メールボックスには、グループのアドレスが Gmail で確認済みの「Send mail as」 エイリアスとして設定されている必要があります。されていないときの診断は的確です:
メンバーのメールボックスに、グループのアドレスが「Send mail as」エイリアスとして 設定されていません。
Gmail の設定 → アカウント でメンバーのメールボックスに追加し、 Gmail に言われたとおり確認して、戻ってきてください。
やらないこと
既存のメールは取り込みません。 監視は接続の時点で始まります。
見えるのは、Google がそのメンバーに配信したものだけです。 グループの設定で メンバーにコピーが届かないようになっていると、受信トレイに監視すべきものがなく、 何も届きません。
受信トレイを素通りするメールは見えません。 監視は INBOX の上に置かれるので、
グループメールを到着即アーカイブするフィルタは、AI からそのメールを削除と同じ
効き目で隠します。