La última de las siete formas de buzón, y la que trae más trabajo de administración. Calcula un viaje de ida y vuelta con quien lleve tu inquilino de Exchange.
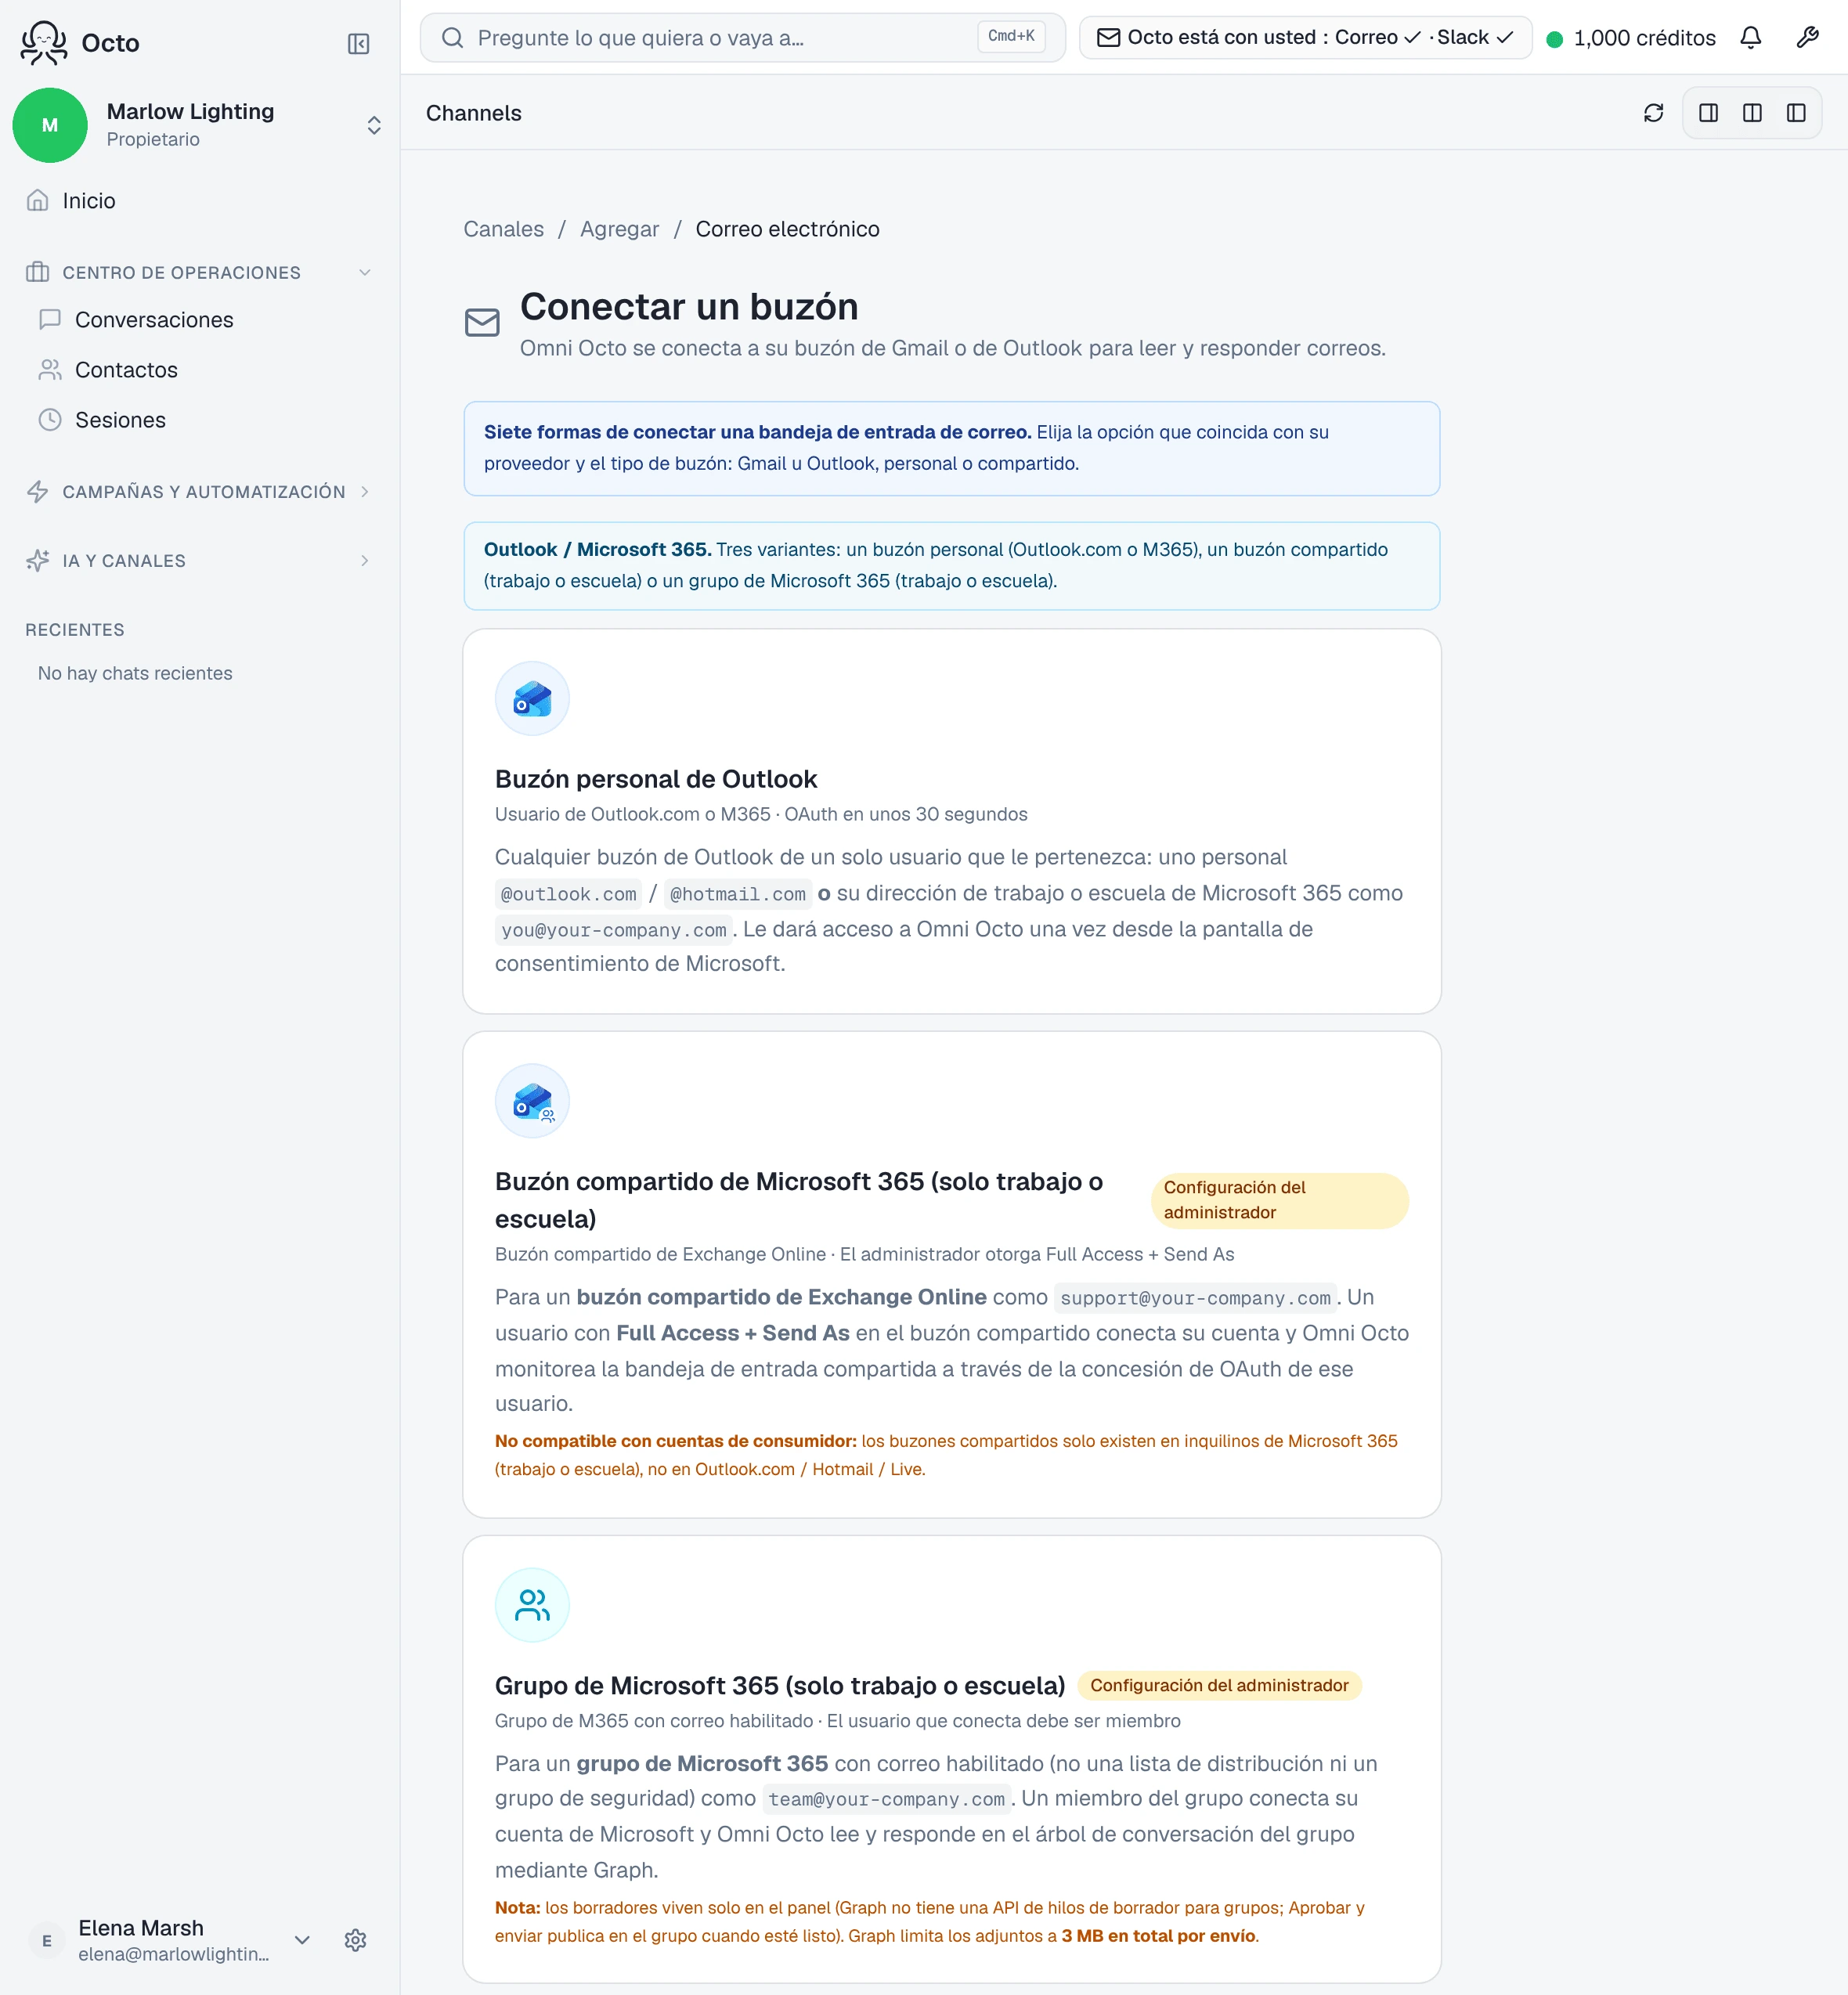
El resumen del propio asistente: “Elija un grupo de M365 con correo habilitado del que sea miembro. Las respuestas se publican en el árbol de conversación del grupo.” Y la restricción que decide si puedes empezar — Grupo de M365 con correo habilitado · El usuario que conecta debe ser miembro.
Esto es solo trabajo/escuela. Una cuenta personal de Microsoft no tiene nada parecido.
Conectas como miembro, no como el grupo
La misma forma que el camino del grupo de Google: un grupo no es una cuenta con la que inicias sesión. Inicias sesión como tú, y ya tienes que ser miembro del grupo — el asistente lista los grupos a los que perteneces, y si esa llamada falla obtienes “No se pudieron listar sus grupos”.
El permiso extra
Este es el único flujo de correo que pide Group.ReadWrite.All además de los
siete estándar. Es lo que nos deja leer el árbol de conversación del grupo y
publicar respuestas en él. Una conexión de Outlook
personal o de buzón
compartido nunca lo
pide.
Los dos permisos únicos del administrador
A diferencia de los otros caminos de Microsoft, este conserva una pantalla de configuración final, y trae un aviso titulado Pasos únicos del administrador para habilitar el envío y la recepción del grupo:
Para enviar y recibir correo por este grupo de M365, pida a su administrador de Exchange que haga estas dos cosas en el centro de administración de Exchange. Ambas son por única vez.
A. Salida (permiso de envío en nombre de)
- Abra admin.cloud.microsoft/exchange → Destinatarios → Grupos.
- Seleccione este grupo de la lista.
- En la pestaña Settings, active “Let people outside the organization email this group” (obligatorio para la entrada externa).
- Aún en Settings, seleccione Edit manage delegates.
- En Add a delegate, ingrese el correo del usuario que conecta y elija Send on behalf como tipo de permiso; luego, Save changes.
B. Entrada (suscribir al usuario al correo del grupo)
- Mismo grupo → pestaña Members → confirme que el usuario que conecta aparece como miembro (agréguelo si no).
- En la pestaña Settings, asegúrese de que “Send copies of group conversations and events to members’ inboxes” esté activado (o el equivalente por usuario: que el usuario sea miembro Subscribed).
- Microsoft guarda en caché las consultas de permisos unos 15 minutos.
El paso B explica la arquitectura, y vale leerlo en lugar de solo ejecutarlo: “Así recibe la entrada nuestra app: Microsoft entrega una copia de cada correo del grupo a la bandeja de entrada de cada miembro suscrito, y nosotros observamos la del usuario que conecta.” Si esas copias se detienen, la entrada se detiene.
Sin el permiso de salida, el primer envío falla del lado de Microsoft con un 403 y ninguna explicación útil, que es exactamente por qué existe el aviso.
Los borradores se comportan distinto aquí
La única diferencia funcional real, y la razón para leer esto antes de elegir el modo borrador:
Los borradores viven solo en el panel para los grupos de M365: Graph no tiene una API de hilos de borrador para conversaciones de grupo, así que no enviamos una copia a la carpeta de borradores de Outlook. Aprobar y enviar publica en el grupo.
Así que en todos los demás buzones una respuesta pendiente también está sentada en la carpeta de Borradores del proveedor, donde un colega puede verla. Aquí no. El panel lo dice en el propio borrador — “Esperando aquí tu revisión: este buzón no tiene su propia carpeta de Borradores” — y aprobar publica directo en la conversación del grupo.
Lo que no hará
No importa el historial del grupo. La vigilancia empieza al conectar.
Deja de funcionar si el miembro se va. La conexión pide prestadas la suscripción y la delegación de un miembro. Quítalo del grupo, o revoca el permiso de delegado, y la entrada y la salida fallan independientemente una de otra.
No te arreglará el inquilino. Cada paso de arriba está en el centro de administración de Microsoft; el asistente puede pedirlos y detectar la falla, no ejecutarlos.